
Elcomsoft Forensic Disk Decryptor offre tutti i metodi disponibili per accedere alle informazioni memorizzate in dischi e volumi crittografati con BitLocker, FileVault 2, PGP, TrueCrypt e VeraCrypt. Il toolkit consente di utilizzare la password in chiaro del volume, le chiavi di deposito o di ripristino, nonché le chiavi binarie estratte dall’immagine di memoria del computer o dal file di ibernazione. Le chiavi di ripristino di FileVault 2 possono essere estratte da iCloud con Elcomsoft Phone Breaker, mentre le chiavi di ripristino di BitLocker sono disponibili in Active Directory o nell’account Microsoft dell’utente.
Nuove funzionalità
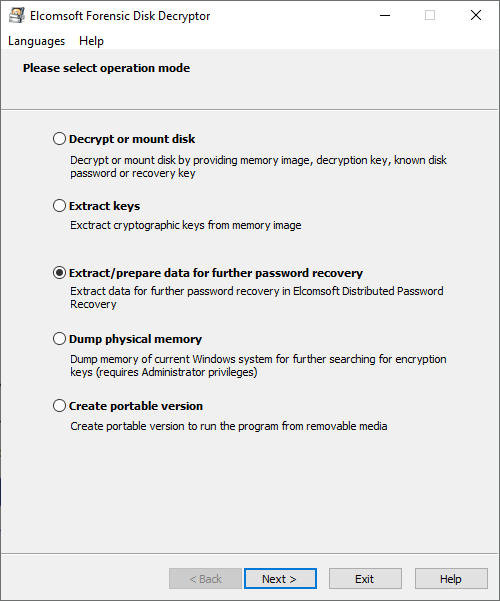
Se non è possibile estrarre né la chiave di crittografia né la chiave di ripristino, EFDD può estrarre i metadati dal contenitore crittografato per consentire a Elcomsoft Distributed Password Recovery di svolgere il suo lavoro.
Decrittazione completa, montaggio istantaneo o attacco
Grazie al rilevamento completamente automatico dei volumi crittografati e delle impostazioni di crittografia, gli esperti dovranno solo fornire il percorso del contenitore o dell’immagine disco crittografata. Elcomsoft Forensic Disk Decryptor cerca, identifica e visualizza automaticamente i volumi crittografati e i dettagli delle relative impostazioni di crittografia.
L’accesso è possibile decrittografando l’intero contenuto di un volume crittografato oppure montando il volume come lettera di unità in modalità sbloccata e non crittografata. Entrambe le operazioni possono essere eseguite con volumi collegati come dischi (fisici o logici) o come immagini raw; per FileVault 2, PGP e BitLocker, la decrittazione e il montaggio possono essere eseguiti utilizzando la chiave di ripristino (se disponibile).
Decrittografia completa
Elcomsoft Forensic Disk Decryptor può decrittografare automaticamente l’intero contenuto del contenitore crittografato, fornendo agli investigatori un accesso completo e illimitato a tutte le informazioni memorizzate sui volumi crittografati.
Accesso in tempo reale alle informazioni crittografate
In modalità in tempo reale, Elcomsoft Forensic Disk Decryptor monta il volume crittografato come nuova lettera di unità sul PC dell’investigatore. In questa modalità, gli specialisti forensi possono accedere rapidamente e in tempo reale alle informazioni protette. Le informazioni lette da dischi e volumi montati vengono decrittografate al volo, in tempo reale.
Nessuna chiave di decrittazione e nessuna chiave di ripristino?
Se non si dispone né della chiave di decrittazione né della chiave di ripristino, Elcomsoft Forensic Disk Decryptor estrarrà i metadati necessari per forzare la password con Elcomsoft Distributed Password Recovery.
Elcomsoft Distributed Password Recovery può attaccare le password in chiaro che proteggono i contenitori crittografati con una serie di attacchi avanzati, tra cui attacchi a dizionario, con maschera e permutazione, oltre alla forza bruta.
Fonti delle chiavi di crittografia
Elcomsoft Forensic Disk Decryptor necessita delle chiavi di crittografia originali per accedere alle informazioni protette memorizzate nei contenitori crittografati. Le chiavi di crittografia possono essere estratte dai file di ibernazione o dai file di dump della memoria acquisiti mentre il volume crittografato era montato. Esistono tre modi per acquisire le chiavi di crittografia originali:
Analizzando il file di ibernazione (se il PC analizzato è spento);
Analizzando un file di dump della memoria. È possibile acquisire un dump della memoria di un PC in esecuzione con lo strumento di acquisizione immagini della memoria integrato;
Eseguendo un attacco FireWire (il PC analizzato deve essere in esecuzione con i volumi crittografati montati). Per eseguire l’attacco FireWire è necessario uno strumento gratuito (ad esempio Inception) da avviare sul PC dell’investigatore;
Acquisendo un dump della memoria con lo strumento di acquisizione immagini RAM integrato;
I volumi FileVault 2, PGP e BitLocker possono essere decrittografati o montati utilizzando la chiave di deposito (chiave di ripristino).
Nuove funzionalità
Crittografia VeraCrypt
VeraCrypt è il successore più popolare dello strumento di crittografia del disco open source TrueCrypt. Rispetto all’originale, VeraCrypt offre una gamma più ampia di metodi di crittografia e algoritmi di hash. Con questo aggiornamento, Elcomsoft Forensic Disk Decryptor riceve il supporto completo per i volumi VeraCrypt, consentendo agli esperti che estraggono i dati hash dai contenitori VeraCrypt di lanciare attacchi a forza bruta o a dizionario intelligente con il recupero distribuito delle password.
Requisiti di sistema
Windows 7 o versioni successive
Per tutti i dischi/contenitori crittografati supportati: immagine di memoria o file di ibernazione contenente le chiavi di crittografia del disco (create al momento del montaggio del disco crittografato) o la password stessa
Per BitLocker e PGP: chiave di ripristino
Per BitLocker: database di Active Directory (ntds.dit)
Per i contenitori crittografati con FileVault2: token di ripristino da iCloud, chiave di ripristino salvata localmente o password (solo per partizioni HFS+; per APFS, è supportata solo la generazione di dati per il successivo recupero della password)
Per immagini VHD e VHDX: Windows 8.1 o versioni successive
Screen :
Download :
https://filecrypt.cc/Container/FBE27AB14B.html